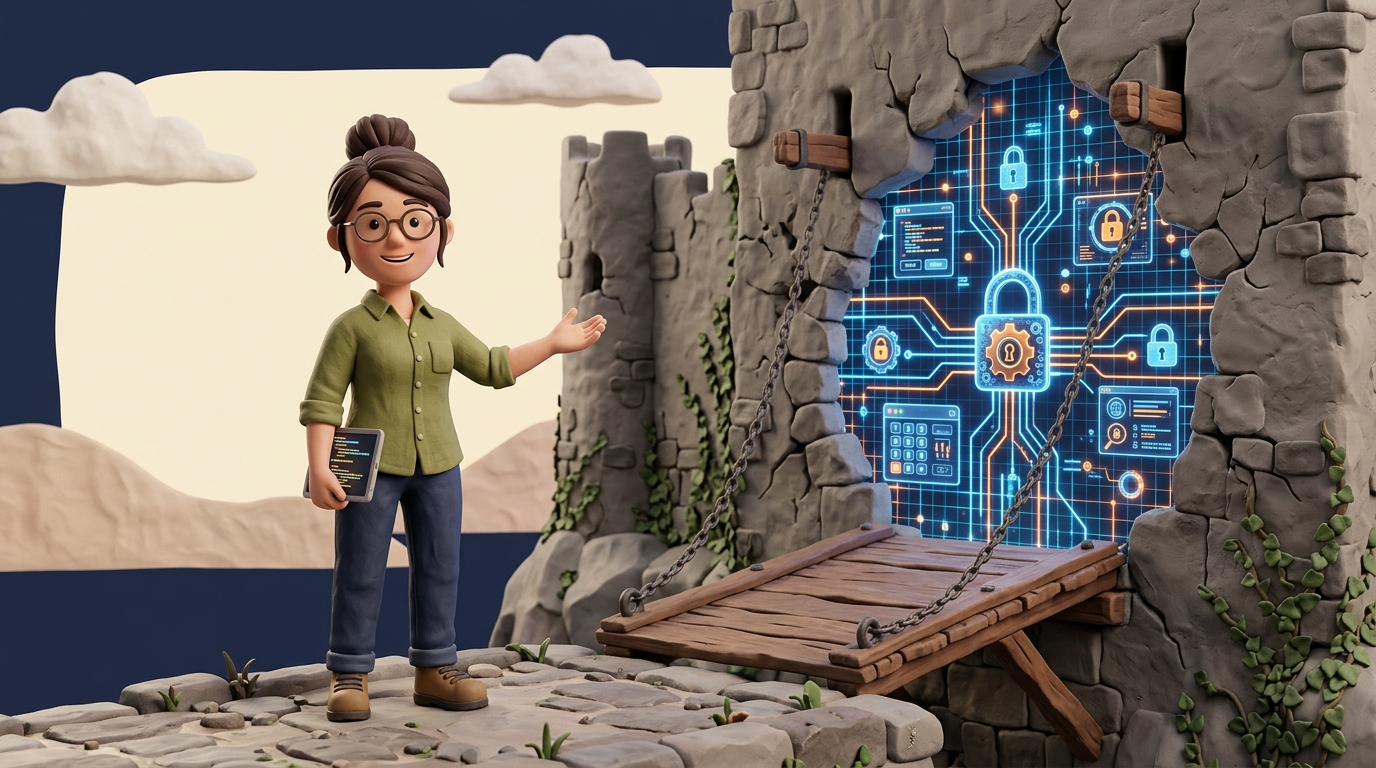
Pendant près de trois décennies, la sécurité des réseaux informatiques d’entreprise a reposé sur une métaphore médiévale très simple : le château fort. Au sein de ce modèle traditionnel, l’entreprise érige de hautes murailles — matérialisées par des pare-feu, des passerelles sécurisées et des VPN — pour séparer un monde extérieur perçu comme hostile d’un réseau interne jugé fondamentalement de confiance. Une fois le pont-levis franchi et l’utilisateur authentifié sur le réseau local, ce dernier bénéficiait d’un accès quasi illimité aux ressources, serveurs et données de l’organisation.
Aujourd’hui, ce périmètre de sécurité hermétique n’existe plus. L’explosion du travail à distance, la sécurité des données à la maison, l’adoption massive des services Cloud, la démultiplication des appareils mobiles (BYOD) et l’interconnexion continue avec des prestataires externes ont définitivement fait voler en éclats les frontières physiques de l’entreprise. Continuer à faire confiance aveuglément à tout équipement ou utilisateur sous prétexte qu’il se trouve « à l’intérieur » du réseau est devenu le plus grand facteur de vulnérabilité des systèmes d’information. C’est pour répondre à cette réalité que le concept de Zero Trust Security (« Ne jamais faire confiance, toujours vérifier ») s’est imposé non plus comme une simple tendance, mais comme la norme absolue de la cybersécurité moderne.
L’effondrement du périmètre traditionnel : anatomie d’une obsolescence
Le modèle traditionnel reposait sur une hypothèse devenue fausse : l’emplacement réseau équivaut à la sécurité. Autrement dit, si une connexion provient de l’adresse IP du siège social ou passe par un canal VPN d’entreprise, elle est considérée comme légitime.
Or, les cyberattaques contemporaines ont profondément changé de nature. L’ingénierie sociale, le phishing ciblé et le vol d’identifiants permettent quotidiennement à des acteurs malveillants d’obtenir des accès parfaitement valides. Dans une architecture classique, lorsqu’un piratage réussit à compromettre le poste d’un collaborateur en télétravail ou un identifiant d’accès à distance, l’attaquant s’infiltre à l’intérieur du château. Une fois dans la place, il peut orchestrer un déplacement latéral : explorer les dossiers partagés, élever ses privilèges, compromettre les contrôleurs de domaine et déployer un ransomware sur l’ensemble du parc informatique sans éveiller d’alerte immédiate.
De plus, l’adoption d’environnements hybrides et le débat opposant Cloud souverain vs Cloud américain ont dispersé les applications métier. Une partie du SI réside sur des serveurs sur site, une autre chez un hébergeur tiers, et une multitude de processus reposent sur des logiciels SaaS. Vouloir ramener l’ensemble du trafic vers un point central pour le filtrer crée d’immenses goulots d’étranglement, dégrade l’expérience utilisateur et s’avère totalement inefficace pour contrer les menaces modernes.
Les fondements du Zero Trust : « Never Trust, Always Verify »
Conceptualisé au début des années 2010 et popularisé par les organismes de référence en sécurité, le modèle Zero Trust inverse fondamentalement la logique de protection. Il part du principe pragmatique que le réseau est déjà compromis ou, au minimum, qu’il est intrinsèquement hostile, qu’il soit public ou privé.
L’architecture Zero Trust repose sur trois piliers indissociables :
- La vérification explicite et systématique : Chaque demande d’accès est évaluée individuellement en temps réel. La décision ne repose pas uniquement sur un mot de passe, mais sur un faisceau d’indices : identité vérifiée par authentification multifacteur (MFA), posture de sécurité de l’appareil (système à jour, antivirus actif), géolocalisation et analyse comportementale.
- Le principe du moindre privilège (Least Privilege) : Les utilisateurs et les applications ne reçoivent que les autorisations strictement nécessaires à l’accomplissement de leur tâche immédiate, pour une durée limitée (Accès Just-In-Time). Même en cas de compromission d’un compte, la portée des dommages potentiels reste extrêmement restreinte.
- La présomption de violation (Assume Breach) : L’architecture est conçue pour minimiser le « rayon d’impact » d’une attaque. Le réseau global est découpé en micro-segments étanches. La communication entre deux serveurs ou deux applications nécessite une autorisation explicite, empêchant tout déplacement latéral non contrôlé d’un intrus.
Les briques technologiques clés d’une architecture Zero Trust
Passer du concept à la pratique ne consiste pas à acheter un outil clé en main, mais à orchestrer un ensemble de solutions et de politiques de gouvernance IT.
Au cœur du dispositif se trouve la Gestion des identités et des accès (IAM). Dans le modèle Zero Trust, l’identité est devenue le nouveau périmètre de sécurité. C’est l’annuaire centralisé, couplé à une solution d’authentification forte et d’analyse dynamique des risques, qui décide d’accorder ou de refuser un droit d’accès aux ressources stratégiques.
Parallèlement, la technologie ZTNA (Zero Trust Network Access) remplace progressivement les VPN traditionnels. Contrairement au VPN qui connecte l’utilisateur à l’intégralité du sous-réseau d’entreprise, le ZTNA établit un tunnel chiffré, éphémère et direct uniquement entre l’utilisateur authentifié et l’application spécifique dont il a besoin. Le reste du réseau et des serveurs demeure totalement invisible à l’équipement connecté.
Enfin, le chiffrement généralisé — aussi bien pour les données en transit sur le réseau que pour les données au repos sur les serveurs — garantit que même si un flux de données venait à être intercepté, il demeurerait totalement illisible pour un individu malveillant.
Mettre en œuvre le Zero Trust : une démarche progressive et axée sur l’UX
L’une des principales erreurs commises par les organisations consiste à aborder le Zero Trust comme un projet d’infrastructure exclusif et brutal. Une telle approche risque de paralyser l’activité métier et d’engendrer une forte friction auprès des collaborateurs.
La réussite d’une transition vers le Zero Trust repose sur une méthodologie pragmatique :
- Cartographier les données et flux critiques : Identifier où se trouvent les actifs les plus sensibles de l’entreprise (fichiers clients, propriété intellectuelle, bases financières) et analyser qui y accède.
- Sécuriser en priorité les accès à haute valeur ajoutée : Commencer par appliquer les politiques d’accès restreint et la micro-segmentation sur les applications métiers critiques et les comptes administrateurs.
- Préserver l’expérience utilisateur (UX) : Le Zero Trust ne doit pas être synonyme de complexité excessive. L’intégration du SSO (Single Sign-On) et de l’authentification contextuelle transparente permet de renforcer drastiquement la sécurité tout en simplifiant le quotidien des équipes en mobilité.
En conclusion, l’obsolescence du modèle de réseau traditionnel n’est pas une question de doctrine, mais de constat opérationnel face aux réalités du travail moderne. En abandonnant la confiance implicite au profit d’un contrôle continu, adaptatif et granulaire, le Zero Trust offre aux entreprises la flexibilité nécessaire pour innover dans le Cloud tout en garantissant un niveau de résilience maximal.