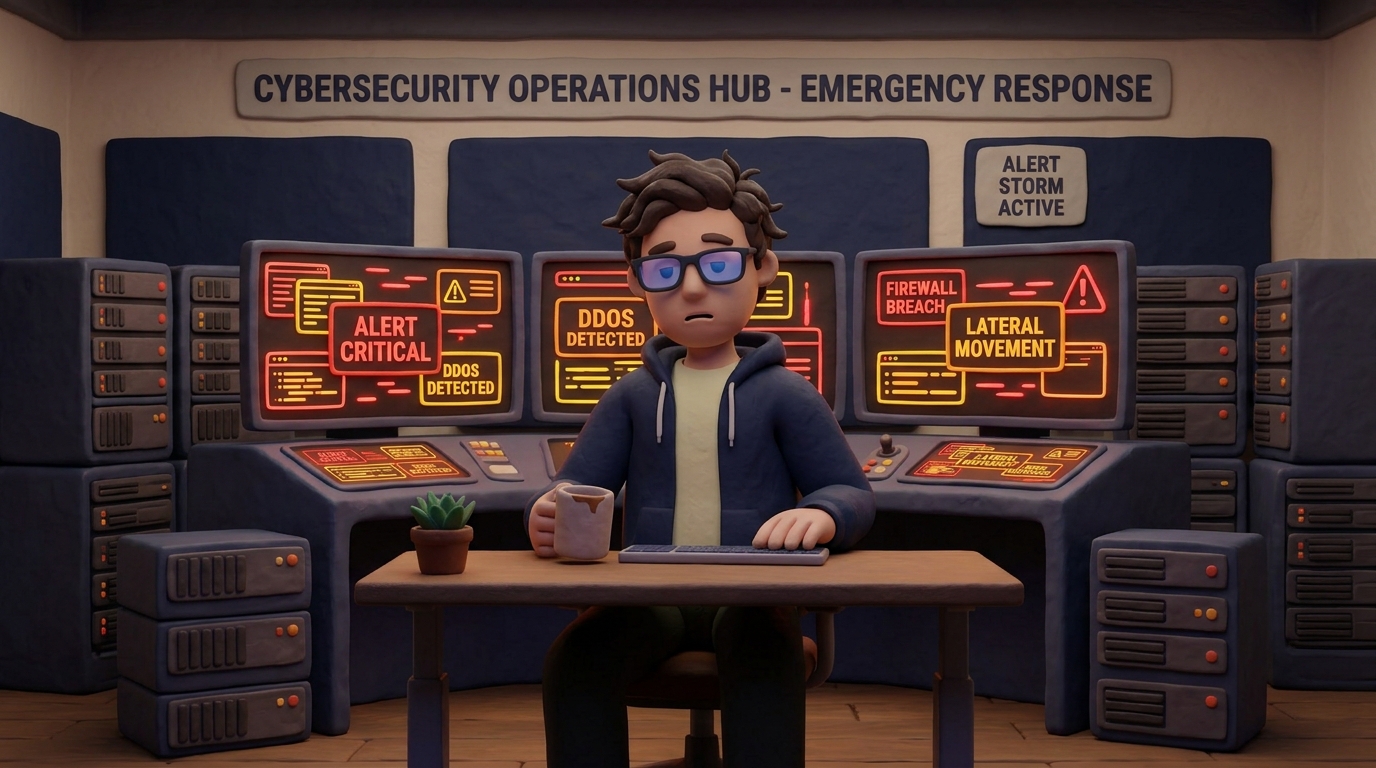
Dans de nombreuses directions des systèmes d’information et centres de supervision, la scène est devenue rituelle. À l’ouverture des postes le matin, les analystes de sécurité font face à des tableaux de bord incandescents, saturés de notifications rouges. Entre faux positifs inoffensifs, alertes de niveau moyen et signaux faibles noyés dans le bruit ambiant, la charge cognitive atteint rapidement un seuil critique. C’est le syndrome de la fatigue liée aux alertes (alert fatigue), un mal silencieux qui ronge l’efficacité des équipes de sécurité et expose les organisations à des angles morts dramatiques.
Pour tenter de juguler ce flux incessant, la réponse classique des équipes d’infrastructure a consisté à centraliser et consolider. Regrouper les flux de logs, fusionner les outils de monitoring dans un SIEM unifié ou empiler des couches d’automatisation (SOAR) fait figure de panacée. Pourtant, si la consolidation technique est indispensable, elle ne résout qu’une infime partie du problème. Derrière l’accumulation des notifications se cache un échec structurel de gouvernance et de conception des seuils de détection.
La consolidation des logs : déplacer la montagne sans la réduire
La logique initiale de la consolidation des alertes séduit par sa simplicité apparente : centraliser l’ensemble des remontées d’incidents d’un système d’information hétérogène (pare-feu, postes de travail, environnements Cloud, passerelles d’identité) en un point unique pour offrir une vision globale aux analystes. En théorie, le SOC gagne en visibilité.
En pratique, centraliser des millions de logs bruts sans repenser la logique contextuelle revient simplement à condenser le bruit. Si une règle de détection mal paramétrée génère deux cents faux positifs par heure sur un équipement distant, les centraliser dans un tableau de bord unique ne fait qu’amplifier la saturation visuelle des équipes. L’analyste se retrouve noyé sous une avalanche de données agrégées, augmentant mécaniquement le risque de passer à côté du signal faible d’une compromission réelle.
Cette quête illusoire du « tout centraliser » sans filtrage intelligent rappelle les dérives observées dans la gestion anarchique des données ou du Shadow AI : comment encadrer l’usage non officiel de l’IA générative par les salariés ?, où l’accumulation d’outils ou de flux sans architecture de contrôle mène directement à l’asymétrie opérationnelle.
La surcharge cognitive : quand l’analyste devient un robot filtrant
Le coût humain de la fatigue liée aux alertes est colossal. Soumis à une pression continue et à l’obligation de traiter un volume d’incidents inhumain, les analystes de sécurité développent des mécanismes d’habituation délétères. À force de valider machinalement des alertes étiquetées à tort comme bénignes, le réflexe critique s’émousse.
Ce phénomène de désensibilisation cognitive transforme le personnel hautement qualifié du SOC en de simples opérateurs de tri de fichiers. Le taux de rotation (turn-over) dans les équipes de supervision atteint des sommets, alimentant une pénurie structurelle de compétences en cybersécurité. Un épuisement psychologique qui fait écho aux risques d’épuisement professionnel analysés à travers la Santé mentale et droit à la déconnexion dans les métiers du web.
Repenser la détection par le contexte et la corrélation comportementale
Pour sortir de cette impasse opérationnelle, la réponse n’intervient pas dans l’ajout de filtres rudimentaires, mais dans un changement de paradigme conceptuel. Il s’agit de passer d’une logique quantitative de volume d’alertes à une approche qualitative basée sur le comportement et le contexte.
- Contextualiser plutôt qu’alerter : Une élévation de privilèges sur un serveur de test n’a pas la même criticité qu’une action similaire sur le contrôleur de domaine principal. Le système de supervision doit intégrer dynamiquement la criticité de l’actif touché.
- Corréler les signaux faibles : Plutôt que de déclencher une alerte à chaque anomalie isolée, les moteurs de corrélation doivent lier des événements disparates (connexion inhabituelle, modification de registre, exécution de script masqué) pour identifier une chaîne d’attaque cohérente (Kill Chain).
- Impliquer les ingénieurs en amont : À l’instar des bonnes pratiques de développement logiciel où la qualité du code se traite dès la conception, la pertinence des règles de détection doit être audité régulièrement par les architectes de sécurité et les RSSI, en lien direct avec les équipes de développement.
Cette exigence de rigueur architecturale s’inscrit dans la même démarche de défense en profondeur que celle requise lors de la structuration d’une politique de Zero Trust Security : pourquoi le modèle traditionnel de réseau est obsolète, où la confiance aveuglément accordée aux flux internes est totalement proscrite au profit d’une vérification continue.
Du bruit vers la lucidité opérationnelle
La fatigue liée aux alertes n’est pas une fatalité technique inhérente à la complexité des systèmes modernes ; c’est le symptôme d’une approche quantitative de la sécurité informatique. La simple consolidation des outils de supervision ne fait que déplacer le chaos sans l’apaiser. En redonnant la primauté au contexte, en épurant les règles de détection et en préservant la santé cognitive des analystes, les organisations transformeront leurs centres de supervision en véritables tours de contrôle stratégiques, capables de distinguer le bruit de la menace réelle.