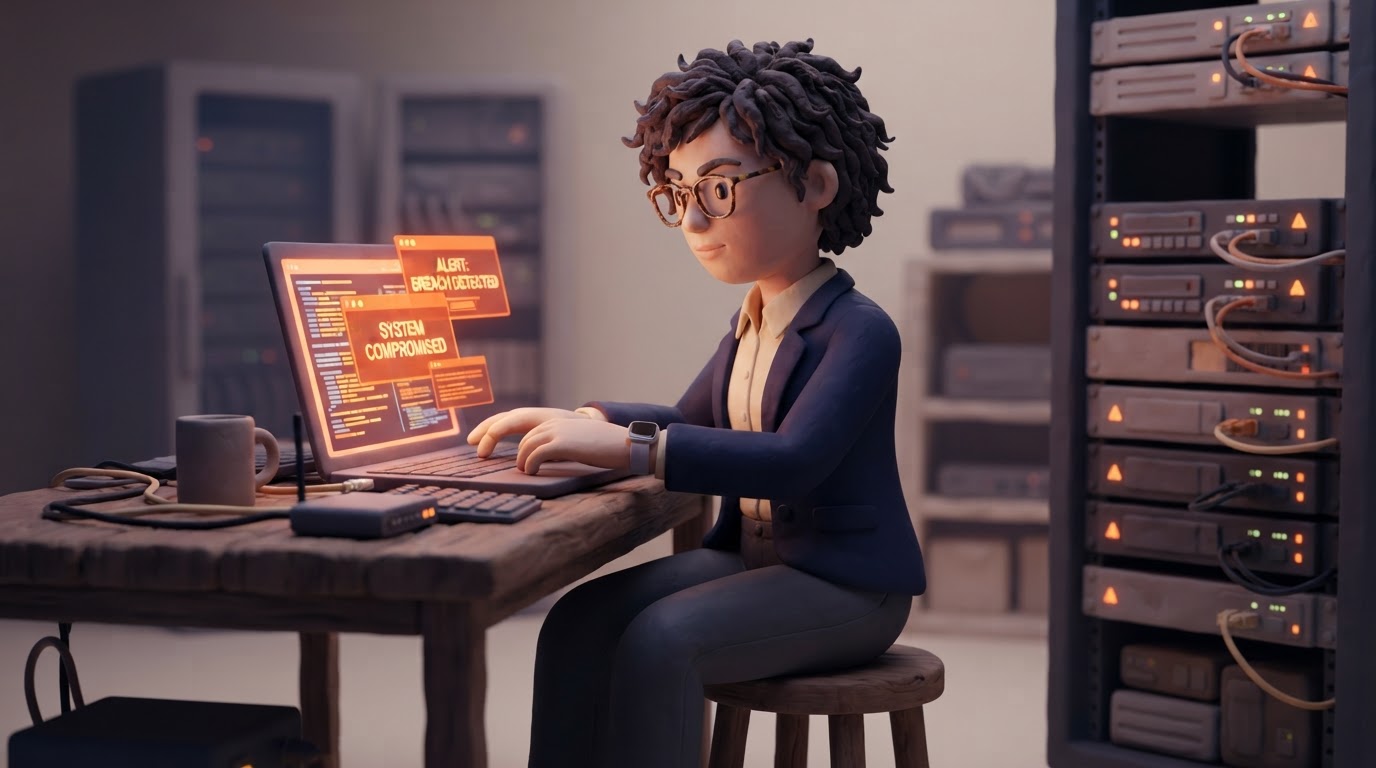
Le phénomène n’a rien de nouveau pour les DSI et les RSSI, mais il prend une ampleur inédite avec l’automatisation cognitive. Après les applications SaaS non validées et les services de stockage Cloud non sécurisés, c’est au tour du Shadow AI de s’immiscer dans les réseaux d’entreprise. Derrière ce terme se cache l’utilisation quotidienne d’outils d’intelligence artificielle générative par des salariés qui y recourent de leur propre chef, sans l’aval de la direction informatique ni le contrôle des équipes de sécurité.
Rédaction de e-mails professionnels, synthèse de contrats complexes, génération de lignes de code ou conception de présentations commerciales : la tentation d’accélérer ses tâches quotidiennes à l’aide d’assistants conversationnels est universelle. Pourtant, cette adoption sauvage expose les organisations à des brèches de sécurité monumentales. Comment les directions informatiques et de la sécurité des systèmes d’information peuvent-elles reprendre le contrôle sans pour autant brider la productivité de leurs équipes ?
La face cachée du Shadow AI : fuites de données et opacité juridique
Le danger majeur réside dans la nature même des données manipulées. Lorsqu’un employé copie-colle un rapport financier non publié, le code source propriétaire d’une application ou les données personnelles de clients dans une interface d’IA publique, il transfère potentiellement des informations stratégiques vers des serveurs tiers dont les conditions générales d’utilisation échappent totalement à l’entreprise.
Selon les configurations par défaut des plateformes grand public, ces données textuelles peuvent être réutilisées pour réentraîner les modèles futurs. Une faille qui transforme chaque requête informelle en un vecteur potentiel de fuite de propriété intellectuelle. Dans le secteur financier, juridique ou de la santé, un tel manquement peut également constituer une infraction directe aux réglementations en vigueur, notamment le RGPD ou les exigences de la gouvernance des données.
Cette réalité rappelle les défis observés lors de la généralisation des assistants de développement, où la protection des actifs logiciels s’avère critique, comme l’illustre notre analyse sur L’IA dans le code : copilote indispensable ou piège pour les développeurs seniors ?. Sans cadre formel, l’effet de mode se transforme rapidement en passoire juridique et sécuritaire.
Pourquoi les collaborateurs contournent les outils officiels
Pour endiguer le phénomène, il est vain de brandir la menace de sanctions disciplinaires ou de bloquer aveuglément l’accès aux sites publics d’IA depuis le réseau de l’entreprise. Le Shadow AI prospère d’abord en réponse à une frustration opérationnelle : la lenteur des processus internes d’acquisition logicielle face à l’urgence des livrables métiers.
Lorsqu’un salarié met trois mois à obtenir l’arbitrage d’une DSI sur un outil validé, il adopte naturellement la solution immédiatement accessible sur son navigateur personnel. De plus, nombre de collaborateurs ignorent la différence fondamentale entre une instance grand public gratuite et une version professionnelle sécurisée dotée d’une garantie de non-réutilisation des données. Le problème n’est donc pas seulement technique, il est profondément culturel et organisationnel, rejoignant les défis de gouvernance et de formation abordés à travers la Cybersécurité comportementale : former les salariés face à l’ingénierie sociale et au phishing d’IA.
Poser un cadre : de l’interdiction stérile à l’habilitation maîtrisée
Reprendre la main sur le Shadow AI exige un changement de paradigme. Plutôt que de punir l’usage, la DSI et le RSSI doivent proposer une alternative crédible, sécurisée et performante.
- Déployer une offre institutionnelle et sécurisée : Mettre à disposition des collaborateurs un assistant IA interne, hébergé dans un environnement Cloud souverain ou via des contrats d’entreprise garantissant l’étanchéité totale des données entrantes et sortantes.
- Rédiger une politique d’usage acceptable (PUA) claire : Définir noir sur blanc ce qui peut être soumis à une IA (données publiques, rédaction générique) et ce qui est strictement proscrit (données nominatives, code propriétaire, secrets industriels).
- Sensibiliser sans culpabiliser : Expliquer les risques réels liés à la fuite des données plutôt que d’appliquer des interdictions dogmatiques incompréhensibles pour les métiers.
- Impliquer les Product Managers et les managers : Comme le montre l’évolution vers le Product Manager IA : du « Prompt Engineer » à la création de valeur, l’encadrement des usages passe par la mise en place de processus de conception outillés qui intègrent la sécurité dès l’amont des projets.
Maintenir la sécurité sans sacrifier la vélocité
L’objectif d’une gouvernance moderne de l’IA n’est pas de figer l’organisation dans une posture défensive stérile, mais d’accompagner l’innovation tout en préservant le périmètre de défense de l’entreprise. À l’instar des architectures modernes basées sur le principe du Zero Trust Security : pourquoi le modèle traditionnel de réseau est obsolète, il s’agit de ne faire confiance à aucun flux par défaut, tout en fluidifiant l’accès aux ressources légitimes validées.
Conclusion : vers une maturité numérique partagée
Le Shadow AI est le symptôme manifeste d’un appétit vorace pour l’efficacité opérationnelle au sein des entreprises. Vouloir l’éradiquer par la force est voué à l’échec. En structurant une offre interne sécurisée, en clarifiant les règles du jeu et en formant les équipes aux enjeux de la confidentialité, les directions informatiques transformeront un risque de cybersécurité majeur en un puissant levier de transformation numérique maîtrisée.